网友发帖称,新版 Telegram 支持消息内直接嵌入“应用”,但未提供沙盒保护,引擎采用 QuickJS。
该引擎允许 JavaScript 代码在消息中运行,帖文认为缺乏隔离容易被恶意代码利用。
帖文指出,当前 AI 辅助的漏洞挖掘能力已远超以往,花里胡哨的功能可能引入不必要风险。
帖文未提供具体攻击案例或官方回应,仅表达对安全设计的质疑。
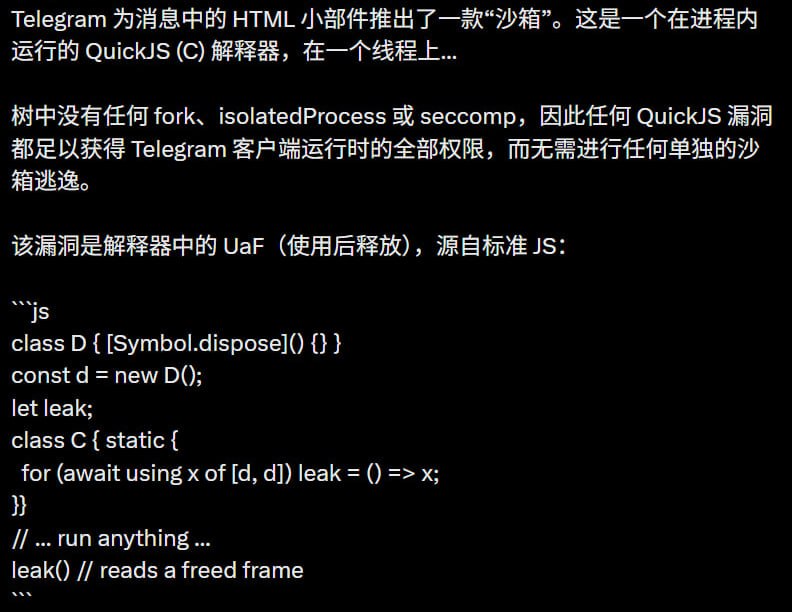
网友发帖称,新版 Telegram 支持消息内直接嵌入“应用”,但未提供沙盒保护,引擎采用 QuickJS。
该引擎允许 JavaScript 代码在消息中运行,帖文认为缺乏隔离容易被恶意代码利用。
帖文指出,当前 AI 辅助的漏洞挖掘能力已远超以往,花里胡哨的功能可能引入不必要风险。
帖文未提供具体攻击案例或官方回应,仅表达对安全设计的质疑。