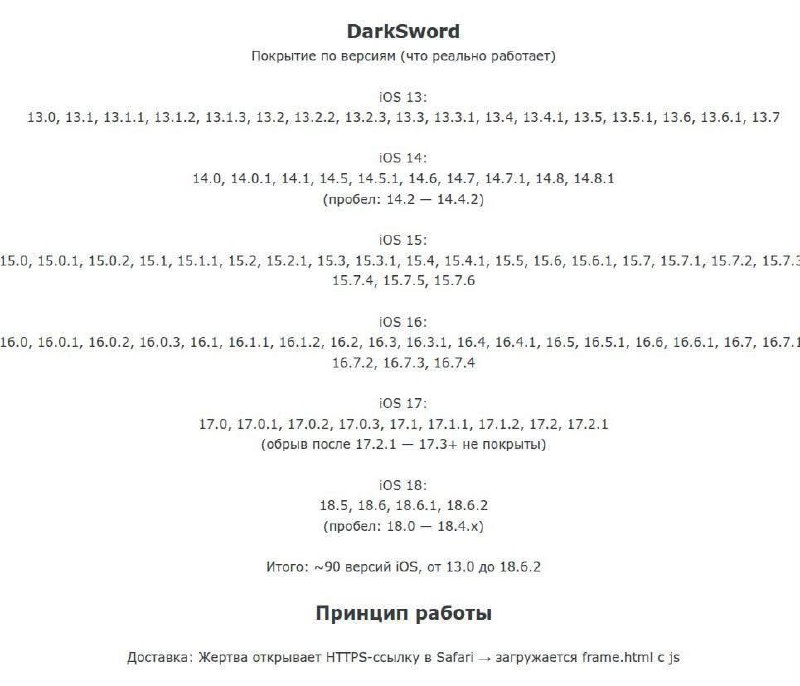
投稿称,一种名为 DarkSword 的攻击方式利用 iOS Safari 漏洞,可在用户打开恶意链接后直接读取钱包数据。
描述中提到,无需连接钱包、无需签名或批准操作,仅打开网页即可导致种子短语被暴露。
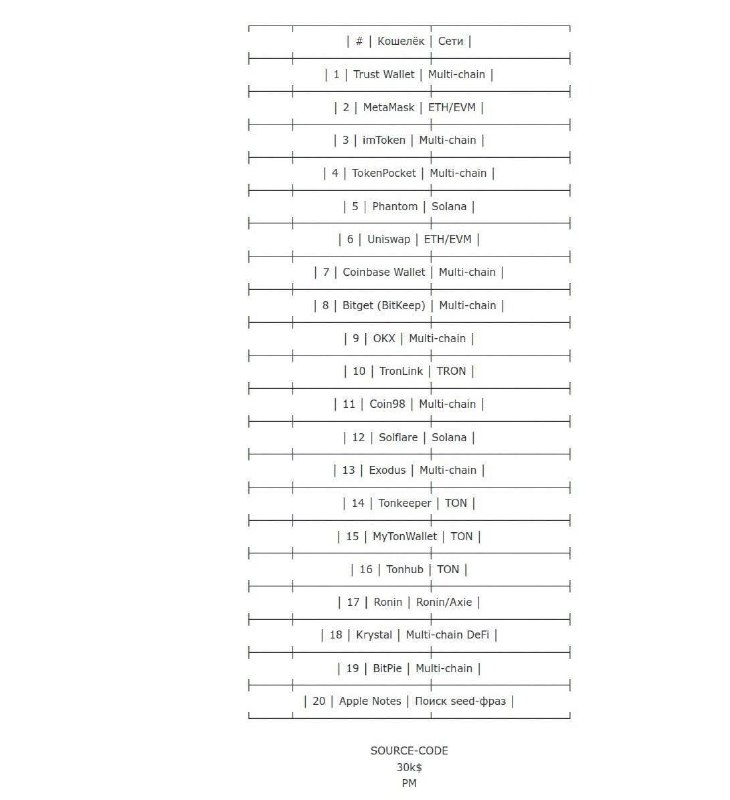
投稿提到,至少有 20 多个钱包被针对,目前尚未提供进一步技术细节或独立验证。
投稿称,一种名为 DarkSword 的攻击方式利用 iOS Safari 漏洞,可在用户打开恶意链接后直接读取钱包数据。
描述中提到,无需连接钱包、无需签名或批准操作,仅打开网页即可导致种子短语被暴露。
投稿提到,至少有 20 多个钱包被针对,目前尚未提供进一步技术细节或独立验证。