研究人员Ovi披露,一款名为uCreator的中国间谍软件套件被植入重新打包的Telegram、微信和GCash应用中。
该软件主要通过两种途径感染设备:一是直接篡改官方应用的安装包并加入LSPatch、Pine等挂钩组件;二是利用名为Onion Box的容器程序在虚拟环境中运行微信。
针对Telegram的模块可读取本地聊天数据库、获取明文2FA密码并劫持用户会话;微信模块侧重账号克隆和会话接管;GCash模块则瞄准支付信息。
软件无需root权限即可伪造摄像头画面以绕过人脸核验,具备多租户管理后台,支持付费客户批量养号和定时操作。
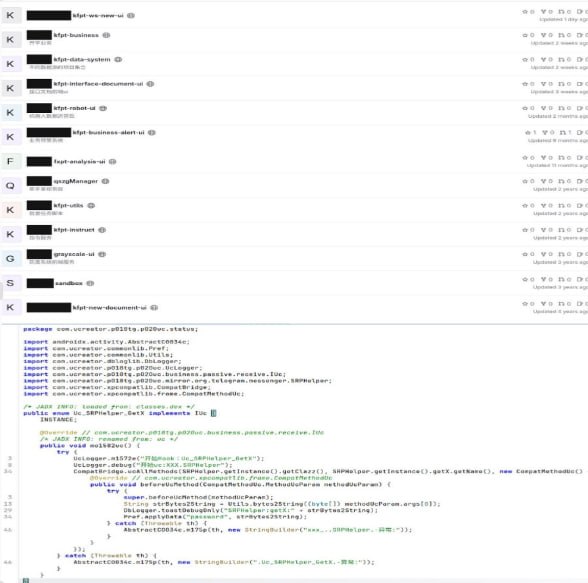
研究人员发现攻击者自托管的GitLab服务器未设IP白名单,导致后端源码泄露,代码记录显示约有36名开发者参与,提交时区为中国时区。
基础设施线索指向湖南几家企业,但研究人员强调无法直接证明这些企业为运营主体,也不能认定存在国家层面情报活动。
uCreator的Telegram模块与2025年Doctor Web报告的Baohuo后门在命名空间、命令名称和C2地址上高度重合,研究人员认为两者属于同源工具链。