有网友在公开渠道发布提醒,指出当前部分免费或低价超级签名服务可能已被攻击者利用。
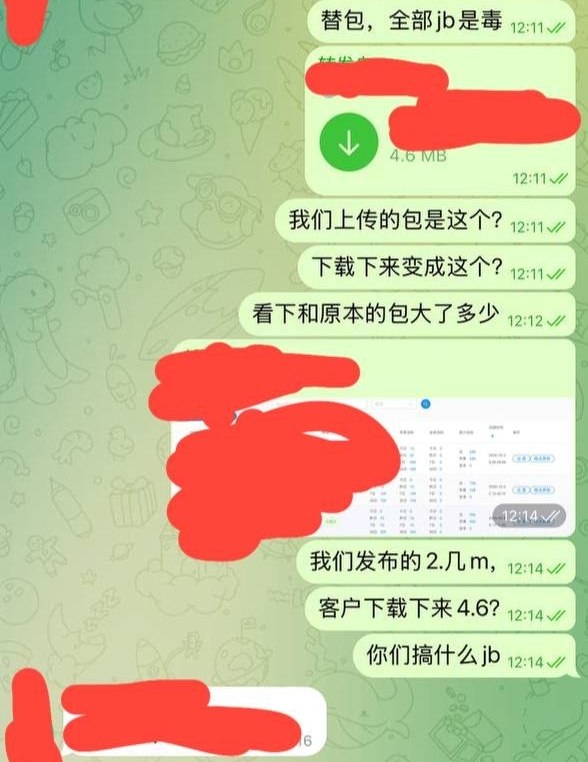
提醒中称,原本体积较小的应用包在上传后,客户下载时文件可能已增加恶意组件。
投稿提到,金融类或大平台应用更应避免使用外部签名服务,以降低被逆向或植入风险。
该内容仅为个人经验分享,未提供具体案例或机构名称,相关说法尚未经第三方核实。
有网友在公开渠道发布提醒,指出当前部分免费或低价超级签名服务可能已被攻击者利用。
提醒中称,原本体积较小的应用包在上传后,客户下载时文件可能已增加恶意组件。
投稿提到,金融类或大平台应用更应避免使用外部签名服务,以降低被逆向或植入风险。
该内容仅为个人经验分享,未提供具体案例或机构名称,相关说法尚未经第三方核实。